User
대표 사례 04 · AI 법률 조언 서비스
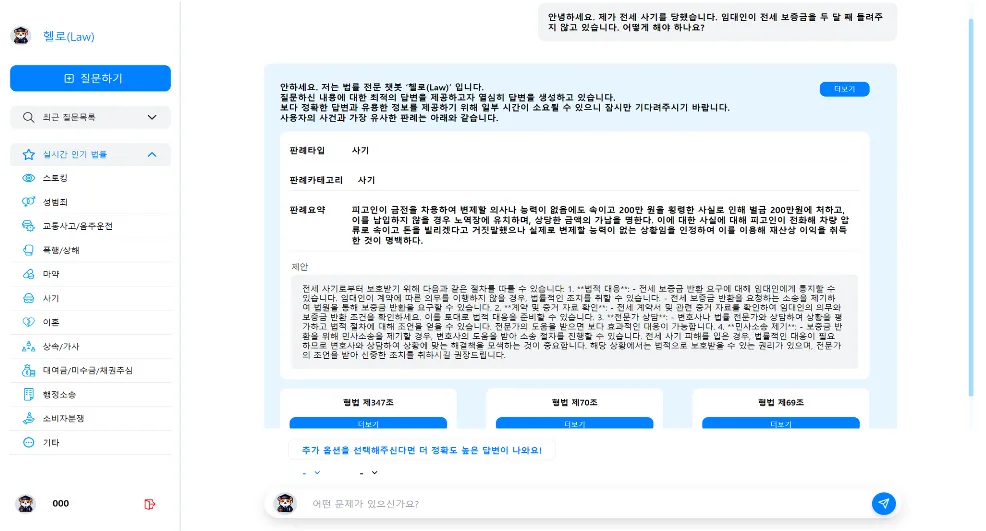
어려운 법률 정보를 비슷한 사례와 함께 알려줍니다.
헬로(Law)
누구나 쉽게 받는 법률 조언
겪은 상황을 입력하면 유사 판례와 관련 법조항을 찾아 대응 방향까지 정리해줍니다. 6인 팀 프로젝트에서 Kubernetes 기반 MSA 설계와 배포·모니터링을 맡았습니다.
시스템 아키텍쳐
하나의 관문, 세 개의 서비스
 Amazon EKS

WEB
React

API Gateway
Spring Cloud Gateway · JWT

Redis
토큰 저장

Crawl
판례 수집
Main API
비즈니스 로직
AI
유사 판례 검색 · 답변 생성

MySQL
서비스 데이터
이렇게 나눈 이유
- 인증을 관문 한 곳으로
- 게이트웨이에서 JWT를 검증해, 뒤의 서비스는 인증 코드를 갖지 않습니다.
- 부하 성격이 다른 수집 작업 분리
- 판례 수집은 실행 시간과 부하가 사용자 요청과 달라 별도 서비스로 뒀습니다.
- 응답이 긴 작업 분리
- 답변 생성은 초 단위로 걸리고 파이썬이 필요해 Main API와 떼어냈습니다.
- 배포 단위를 서비스 단위로
- 이미지가 서비스마다 독립적이라 한쪽 배포가 나머지를 멈추지 않습니다.
배포 흐름
같은 이미지로, 트래픽 경로만 바꿔서
버전을 올릴 때마다 교체가 끝나기를 기다려야 했습니다. 운영 배포에서 빌드를 없애고, 미리 띄워둔 새 버전으로 경로만 넘깁니다.

Service 셀렉터를 바꿔 전환
새 버전(green)을 먼저 띄워 기동을 확인한 뒤, Jenkins가 kubectl patch 명령으로
Service의 셀렉터를 새 라벨로 바꿉니다. 파드가 순차 교체되기를 기다리지 않습니다.
kubectl patch service hello-law \
  -p '{"spec":{"selector":{"version":"green"}}}'
Service
selector: version=green
Deployment
version=blue
이전 버전 — 롤백 대비로 남겨둡니다.
Deployment
version=green
새 버전 — 확인 후 트래픽을 받습니다.
롤백은 셀렉터를 이전 라벨로 되돌리면 끝입니다.
기동 환경을 변수로 주입
개발과 운영이 같은 소스코드, 같은 이미지를 씁니다. 차이는 deployment.yml에
주입되는 기동 환경 변수 하나이고, 이 값이 Java API의 실행 환경을 결정합니다.
- “개발에서는 됐는데”가 생길 여지가 줄어듭니다.
개발·운영을 한 클러스터에서 분리
Node Affinity로 개발용·운영용 파드를 다른 노드에 두고, Ingress 라우팅과 도메인 CNAME으로 접근 경로를 나눴습니다.
test.{도메인}은 개발 서버, 기본 도메인은 운영 서버입니다.- 개발 배포가 운영 노드의 리소스를 잠식하지 않습니다.
로그를 노드에서 걷어 한 곳으로
Fluentd를 DaemonSet으로 배치해 노드마다 로그를 수집하고 EFK 스택으로 모았습니다. 파드에 접속하지 않고 서비스별 로그를 확인합니다.
결과
버전 교체 3~4분 → 10초대
항목
기존
개선
버전 교체
파드가 모두 교체될 때까지 3~4분 대기
셀렉터 전환으로 10초대
배포 실패 대응
이전 버전을 다시 배포하며 복구 대기
셀렉터를 되돌려 즉시 롤백
운영 배포 과정
운영에서 다시 빌드 후 배포
검증한 ECR 이미지를 그대로 사용
환경 차이
개발·운영 설정을 각각 관리
같은 이미지에 기동 환경 변수만 주입
로그 확인
파드마다 접속해 확인
노드에서 수집한 로그를 한 곳에서 조회